

9月19日,由深圳香蜜湖国际金融科技研究院、数字金融合作论坛联合主办的深圳香蜜湖国金院2026秋季会议成功举办。会议围绕人工智能治理、宏观经济形势两大议题举办专题研讨,邀请权威领导、机构高管与学界领袖齐聚鹏城,为"智能向善"这一时代命题凝聚行业共识。神州信息总裁徐启昌应邀出席,以“金融AI治理:一个范式转换+四个操作边界”为主题发表演讲,与在场嘉宾分享神州信息的AI治理实践经验。
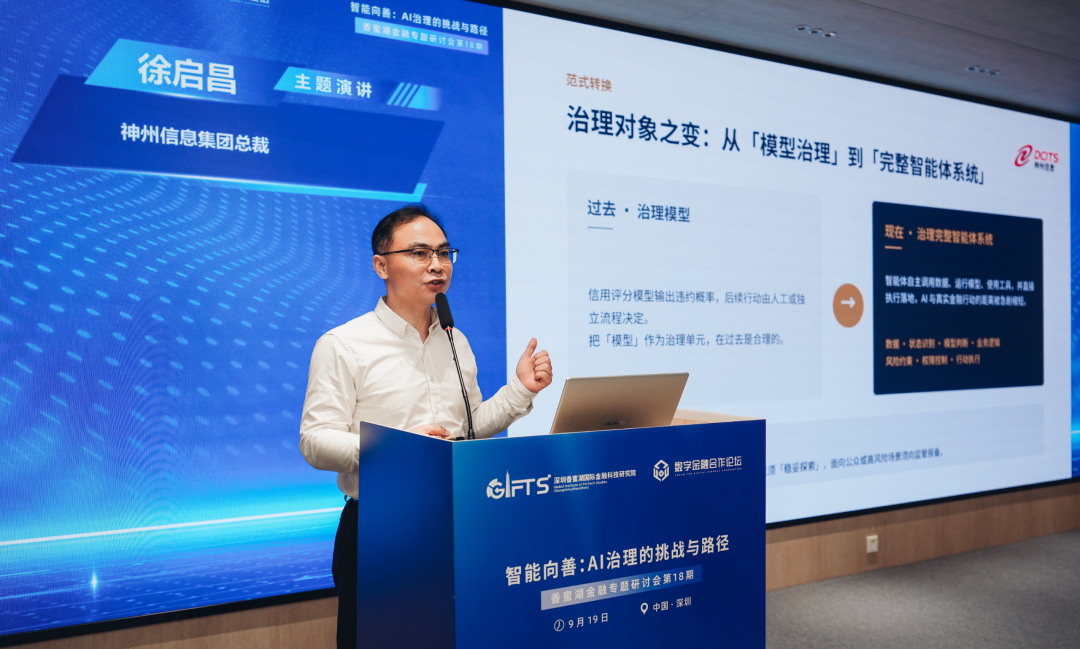
神州信息总裁 徐启昌
以下为演讲原文:
今天我想和大家分享的是当前金融AI治理中最核心的一个问题:治理的底层逻辑,正在发生一场根本性的范式转换。
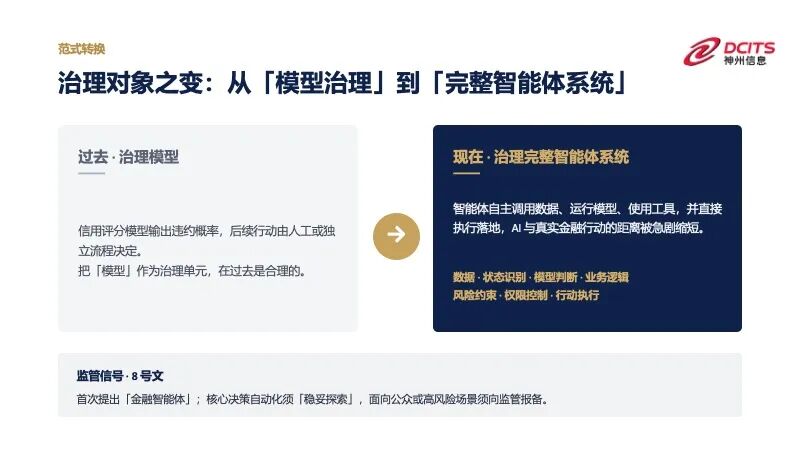
机器学习进入金融行业以来,AI治理的主要对象是“模型准不准”。一个信用评分模型输出违约概率,后续的行动由人工或独立流程决定,把模型作为治理单元是合理的。但当智能体进入金融业务,它能够自主调用数据、运行模型、使用工具,甚至直接执行落地,AI与真实金融行动之间的距离被急剧缩短。8号文不仅首次在监管文件中正式提出“金融智能体”概念,而且明确必须对核心业务决策的自动化采取“稳妥探索”的审慎态度,要求面向公众或高风险场景须向监管报备。这意味着监管层已经意识到,治理的基本单元不能再停留在“模型调用”,而要扩展到一条由数据、状态识别、模型判断、业务逻辑、风险约束、权限控制和行动执行共同构成的完整决策闭环。
我们认为,这个闭环治理,需要四个操作边界来支撑。
01
第一个边界
权限边界
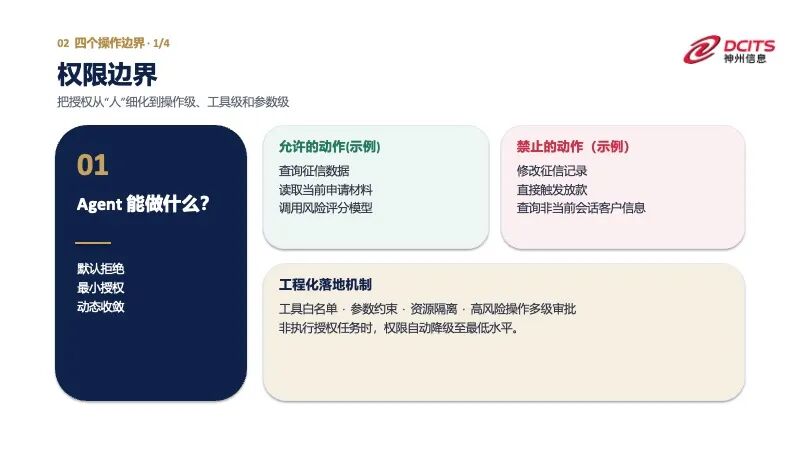
这是Agent进入金融业务的第一道门槛,也是最容易被忽视的问题。传统数字化系统的权限管理以“人”为单位,但Agent的权限是操作级、工具级、参数级的,颗粒度完全不同。
比如一个信贷审批辅助Agent,它需要查询征信数据、读取申请材料、调用风险评分模型,但它不应被允许修改征信记录、不应被允许直接触发放款动作、不应被允许查询非当前会话客户的任何信息。
神州信息认为权限边界的核心是“明确Agent能查询什么、调用什么,能否触发交易或审批动作”。
在技术实现上,这需要工具白名单、参数约束、资源隔离,以及高风险操作的多级审批。更重要的是,权限不是静态的——除非Agent正在执行授权任务时,否则其权限应自动降级至最低水平。权限边界的核心原则是默认拒绝、最小授权、动态收敛。
02
第二个边界
责任边界
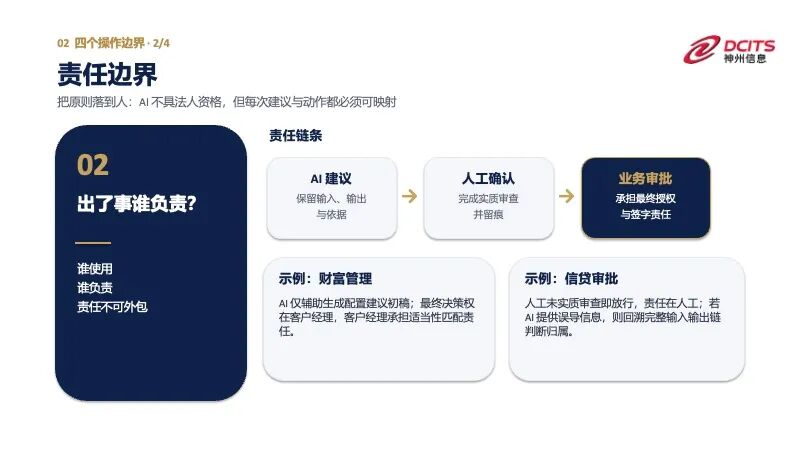
这是金融AI治理中最具法律实操性的问题。当一笔交易经过Agent推荐、人工确认后发生纠纷,责任如何在模型建议、人工确认和业务审批之间划分?
8号文给出的原则性答案是 “谁使用谁负责” ,明确压实金融机构作为AI技术使用方的主体责任,彻底封堵了以“技术外包”为由转嫁风险的空间。但原则需要操作化,我们将其拆解为: “明确AI建议、人工确认、业务审批之间如何划分责任” 。在具体实践中,责任边界的落地形态因场景而异。
在财富管理场景中,AI的角色被严格限定为辅助生成配置建议初稿,最终决策权始终在客户经理手中,客户经理承担“适当性匹配”的最终责任。在信贷审批场景中,AI给出“建议通过”而人工未做实质审查直接放行,责任在人工;如果AI给出了误导性信息导致人工判断失误,则需要回溯AI的输入输出链条来判断责任归属。
神州信息认为责任边界的实质是: “谁签字,谁负责”的古老原则,在智能体时代需要被重新定义——AI没有法人资格,不能成为责任主体,但AI的每一次建议、每一个动作都必须能够被映射到具体的人。
03
第三个边界
审计边界
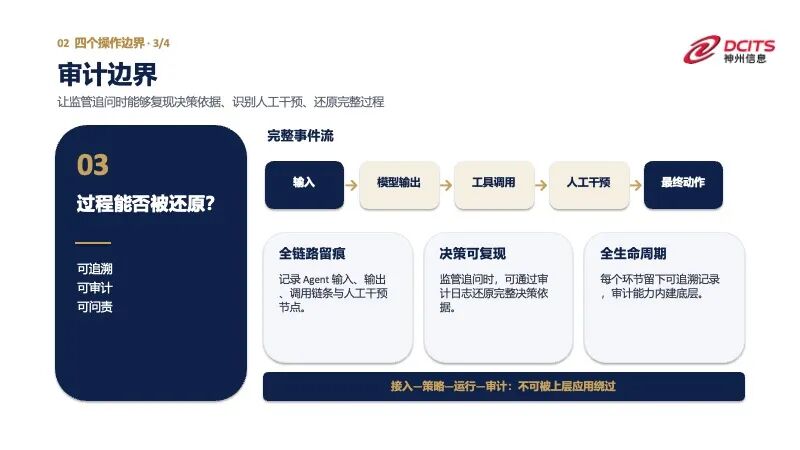
金融业受到严格监管,规则要求决策过程可追溯、可审计、可问责。但大模型的“黑箱”特征使这一要求面临根本性挑战。
审计边界的要求是:记录Agent的输入、输出、调用链条和人工干预节点,确保关键流程可追溯。
具体而言,如果监管追问决策依据,银行能否通过审计日志复现Agent的输入、输出、工具调用和人工干预节点?这要求Agent运行时必须记录完整的事件流。神州信息牵头联合人民银行多家分行及12家金融机构发布的AgentOS课题报告,提出了“接入—策略—运行—审计”四层总体架构,明确安全、治理、审计能力必须内建于系统底层,不可被上层应用绕过。
审计边界与8号文全生命周期管理体系的要求直接对应,每一个环节都需要留下可追溯的记录。
04
第四个边界
评测边界
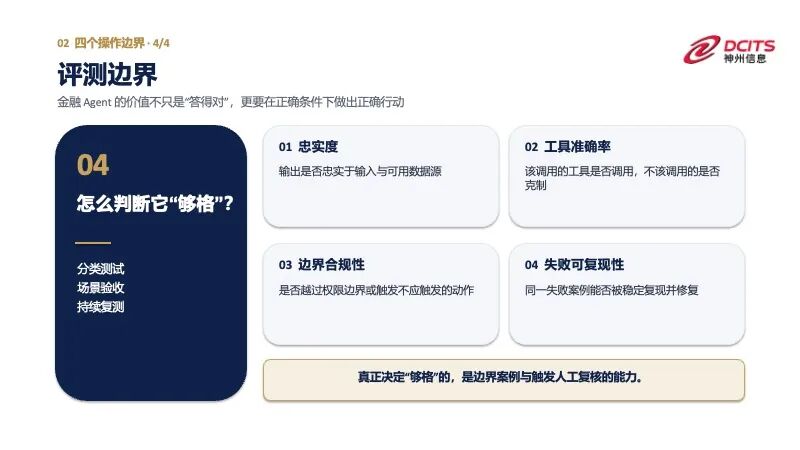
这是四个边界中最容易被简化、也最需要被重新定义的一个。
我们认为,应该为不同场景建立不同的测试和验收标准,单看回答准确率并不足以衡量Agent效果。
为什么只看准确率不够?因为金融Agent的价值不在于“答得对”,而在于在正确的条件下做出正确的行动。一个信贷审批Agent可能对90%的申请给出了与人工一致的判断,但它在剩余10%的边界案例上的表现——那些需要谨慎判断、需要触发人工复核的案例——才真正决定它是否“够格”。
我们认为,评测维度至少应包括四个方面的内容——1)忠实度,Agent的输出是否忠实于其输入和可用数据源;2)工具准确率,该调的工具是否调了、不该调的是否没有调;3)边界合规性,是否越过了权限边界或触发了不应触发的动作;4)失败可复现性,同一个失败案例能否被稳定复现以便修复。
这四个边界构成一条完整的治理链条:权限边界回答“Agent能做什么”,责任边界回答“出了事谁负责”,审计边界回答“过程能否被还原”,评测边界回答“怎么判断它够格”。四者缺一不可——没有权限边界,Agent可能越权操作;没有责任边界,出了问题无人认领;没有审计边界,决策无法被审查;没有评测边界,Agent的“资格”就失去了客观依据。
我们认为,治理不是为了限制Agent,而是为了让Agent获得进入业务侧的资格。
金融业务的核心不只是效率,而是授权、审计和追责。只有当Agent能够被授权、被审计、被追责,并被一线员工持续训练和使用时,才算真正进入了金融业务。
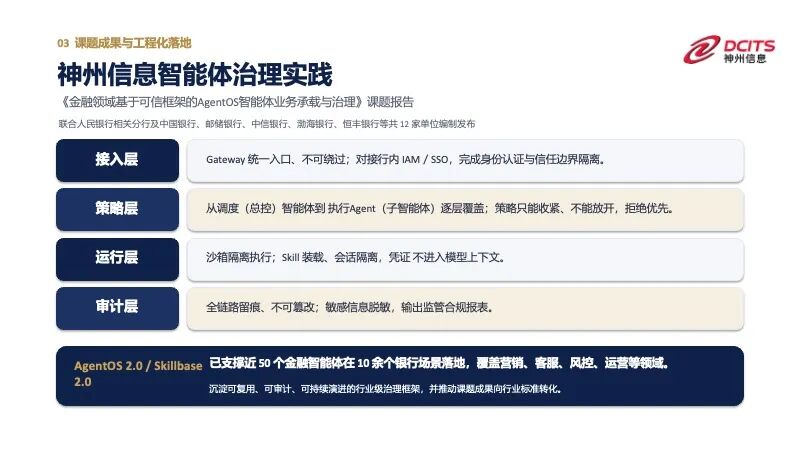
最后,我想再提一下神州信息牵头做的一件AI治理相关的工作。今年6月,我们联合中国人民银行重庆分行、云南分行、保山分行、巴中分行,以及中国银行、邮储银行、中信银行、渤海银行、恒丰银行等共计12家单位,共同编制发布了《金融领域基于可信框架的AgentOS智能体业务承载与治理》课题报告。
这份报告把今天讲的四个边界落到了系统架构层面——报告提出了“接入—策略—运行—审计”四层总体架构,明确安全、治理、审计能力必须内建于系统底层,不可被上层应用绕过。
作为课题成果的工程化落地,神州信息的Skillbase 2.0金融智能体工厂已经支撑近50个金融智能体在10余个银行场景落地运行,覆盖营销、客服、风控、运营等业务领域。我们做这件事的初衷很简单:金融智能体的规模化落地,不能靠每家机构各自摸索,需要一套可复用、可审计、可沉淀的行业级治理框架。这份报告是一个阶段性成果,我们正在推动它向行业标准转化。

 VIP复盘网
